
资料用途与处理关系
业务资料、实施样例与日志分别登记用途、来源、保存地点、读取岗位和清理方式。
实际处理角色
采购源码、委托部署和长期支持的处理关系依实际工作确定,账号、权限与流程一致;人员变化后复查授权。
必要资料
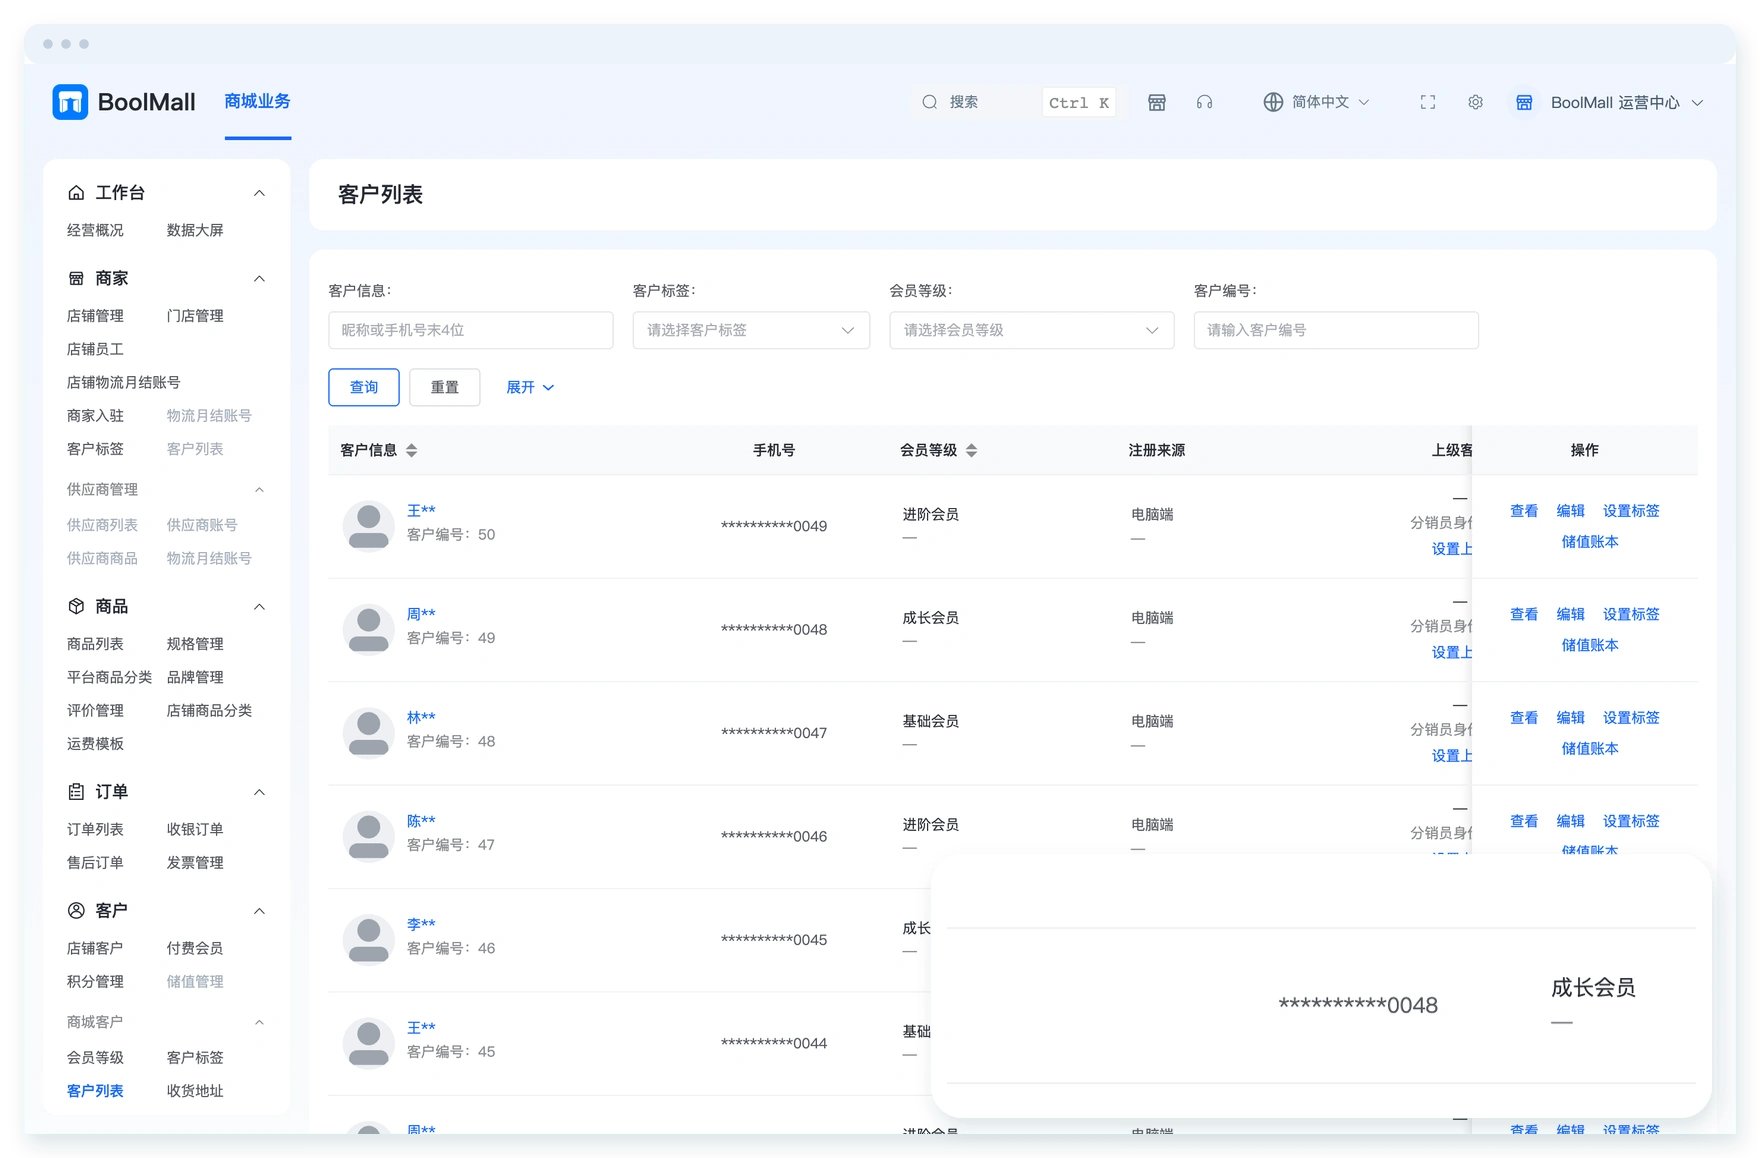
下单、会员、客服、财务和观察只使用相应用途的必要字段;新增共享及长期保存需要业务决策。
授权与联调资料
生产凭据与完整会员数据不进入需求附件,非公开资料明确接收人。
读取与接收
按岗位控制读取与清理,接收资料前确认授权人员、用途和保存地点。
示例与脱敏
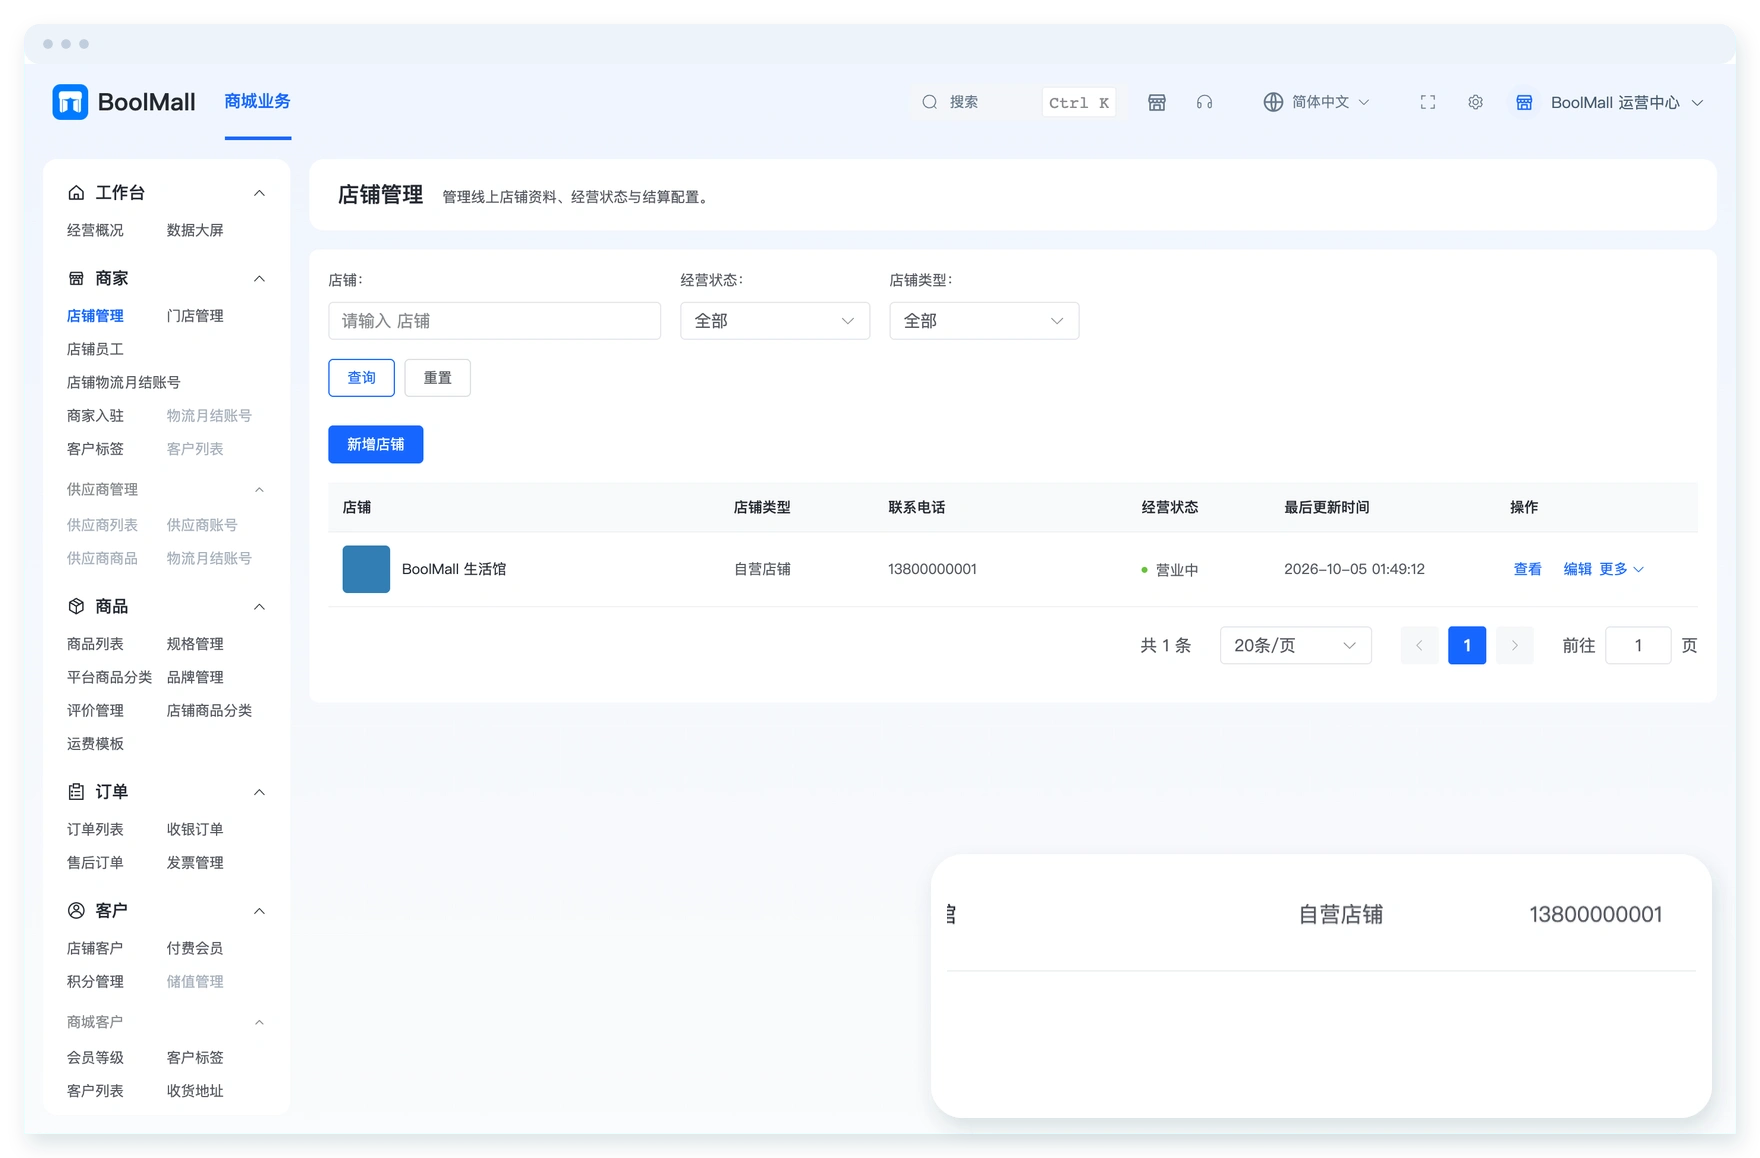
联调采用合成或脱敏资料,同时说明仍可识别的字段;未经授权的其他用途不纳入技术协作。
附件、备份与恢复
公开商品素材与私有业务附件分开,读取对象前检查领域授权。
私有对象
业务授权通过后生成短期有效签名地址,私有引用与公开地址分别处理。
恢复与清理
备份关联版本、对象与密钥,在隔离环境演练恢复;资料清理由授权人员确认。
事件协作与交接
事件资料、调查工作和对外沟通分别保存,不把技术机制当作业务合规结果。
事件记录
记录接收、调查、止损、恢复与沟通,把处理对象和实际结果关联到版本与恢复步骤。
继续维护
明确接手人员、必要资料、保存地点与清理方式;后续人员变动复查权限和资料读取。
源码机制与运行验证,一起组织数据保护
密码保留方式
源码用BCrypt处理口令,长输入经过SHA-256预处理,并保留已有散列的兼容机制。
管理修改请求
管理端修改需要会话CSRF令牌;公开商城的只读请求有独立配置。
读取者账号类型
账号类型依据处理器的安全声明与请求方法检查,资料读取需使用相应身份。
业务资料归属
敏感动作在服务入口检查商城授权、业务权限及关联对象。
撤销后访问限制
过滤器重新读取账号状态,撤销与失效的账号无法凭旧会话继续访问。
日志中的账号标签
审计采用路由模板,并遮蔽不同类型的账号标签,减少原始查询参数进入记录。
私有附件访问
私有附件通过领域授权后取得短期有效签名地址,与公开资料地址分开。
运行秘密配置
短信、存储的秘密配置采用AES-GCM,结合所属配置与版本绑定保护。